frp之https穿透
Myfyfy · 4 阅读
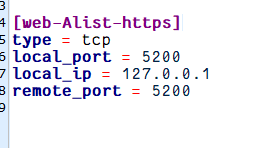
FRP设置,即本地跟frp的端口也是一样的,主要是nginx反代的处理直接可以通过TCP方式走https了。
使用frp搭建一个内网穿透工具,并支持https
环境: CentOS 7, 腾讯云服务器,域名 http://frp.myfyfy.top , *. http://frp.myfyfy.top
在云控制台解析 frp.myfyfy.top与*. frp.myfyfy.top 的 A记录到服务器。
参考如下: 主机记录填写 *.frp 与 frp , 记录值为你的服务器ip即可.
frp 官方releases地址: 根据你服务的架构选择不同的安装包
这里使用如下版本
服务器安装: frp_0.36.2_linux_amd64.tar.gz
如: 当前 在 /root 目录下 (可自己选择合适的目录)
# 获取资源
wget https://github.com/fatedier/frp/releases/download/v0.36.2/frp_0.36.2_linux_amd64.tar.gz
# 解压
tar -axvf frp_0.36.2_linux_amd64.tar.gz
# 切换至 frp_0.36.2_linux_amd64
cd frp_0.36.2_linux_amd64
# 打开vim frps.ini
vim frp.ini
配置frps.ini:
设置 vhost_http_port: 8000 为http访问接口, vhost_https_port:8443为https
[common]
bind_port = 7000
vhost_http_port = 8000 # 端口自己设置, 避免使用80
vhost_https_port = 8443 # 端口自己设置,避免使用443
subdomain_host = frp.myfyfy.top # 替换为自己的域名
token = 123456789 # 自己设置token值,避免外泄,防止滥用
启动:
./frps -c ./frps.ini
windows客户端安装: frp_0.36.2_windows_amd64.zip 点击下载到本地即可
配置frpc.ini:
[common]
server_addr = xxx.xxx.xxx.xxx #(你的服务器ip)
server_port = 7000 #(跟服务端bind_port保持一致)
token = 123456789 #(跟服务端token保持一致)
# 这个[web] 可自己命名,但一定不要注释或删除
[web]
#穿透类别为http
type = http
#内网地址
local_ip = 127.0.0.1
#穿透服务内网端口
local_port = 3000
# 子域名 (可自定义)
subdomain = web
启动:
frpc -c ./frpc.ini
打开nginx.conf文件
proxy_pass: 对应frps.ini 的 vhost_http_port 配置
server_name: 你的泛解析域名,这里为 *.http://frp.myfyfy.top
server {
listen 80;
server_name *.frp.myfyfy.top;
proxy_connect_timeout 180;
proxy_send_timeout 180;
proxy_read_timeout 180;
proxy_set_header Host $host;
proxy_set_header X-Forwarder-For $remote_addr;
proxy_set_header Upgrade $http_upgrade;
proxy_set_header Connection "Upgrade";
location / {
proxy_pass http://127.0.0.1:8000/;
}
}
阶段总结: 此时你可通过 http://web.frp.myfyfy.top 访问你本地的3000端口
解释:
web: 对应的frpc.ini 的subdomain配置 (可自定义)
frp.http://myfyfy.top: 对应frps.ini 的 subdomain_host配置
此时还不支持https访问,因为https需要泛解析证书,云控制台不能直接申请,需要自己申请ssl证书,在本地配置访问没问题后进行修改如下:
接着修改配置nginx
ssl_certificate_key 与 ssl_certificate 替换成你自己的证书地址
server {
listen 80;
listen 443 ssl;
ssl_certificate /etc/nginx/cert/*.frp.myfyfy.top/fullchain.cer;
ssl_certificate_key /etc/nginx/cert/*.frp.myfyfy.top/*.frp.myfyfy.top.key;
server_name *.frp.myfyfy.top;
proxy_connect_timeout 180;
proxy_send_timeout 180;
proxy_read_timeout 180;
proxy_set_header Host $host;
proxy_set_header X-Forwarder-For $remote_addr;
proxy_set_header Upgrade $http_upgrade;
proxy_set_header Connection "Upgrade";
location / {
proxy_pass http://127.0.0.1:8000/; # 依旧是8000端口
}
}
最后重新启动服务端和客户端即可 通过 https://web.frp.myfyfy.top,就可以访问了,最终其实就是frp没有改变,只是增加了这个通道而已
评论
说点什么吧